Adware |
| Lisa lädt sich eine kostenlose „Taschenlampen-App“ oder ein einfaches Puzzlespiel aus einer inoffiziellen Quelle herunter. Nach der Installation öffnen sich auf ihrem Smartphone ständig unerwartete Pop-up-Fenster mit Werbung – selbst wenn das Spiel gar nicht geöffnet ist. Im Hintergrund klickt die App unbemerkt auf Werbebanners und verbraucht ihr Datenvolumen. Zudem erscheint eine gefälschte Warnung („Ihr Handy ist infiziert!“), die sie dazu verleiten soll, eine kostenpflichtige Reinigungs-App herunterzuladen. Adware ist unerwünschte Software, die hauptsächlich Werbung anzeigt. In den letzten Jahren ist Adware vor allem auf Android-Smartphones zu einem Problem geworden: Die Werbeprogramme verbergen sich häufig in Spiel- und Unterhaltungs-Apps. Sie klicken heimlich im Hintergrund auf Werbung und generieren so Geld für die Auftraggeber. Manchmal zeigt Adware auch Werbung mit bösartigem Inhalt an und installiert dadurch weitere Malware auf dem Gerät.Adware ist unerwünschte Software, die hauptsächlich Werbung anzeigt. Adware ist unerwünschte Software, die hauptsächlich Werbung anzeigt. Wie kann man Adware vermeiden?
|
Antiviren-Programme |
| Markus lädt aus Versehen eine präparierte Ausführungsdatei (rechnung.pdf.exe) herunter. Praktisches Beispiel: Sobald der Download abgeschlossen ist, schlägt der integrierte Windows Defender an. Er stoppt die Ausführung der Datei sofort, zeigt eine Benachrichtigung an („Bedrohung gefunden“) und verschiebt die schädliche Datei automatisch in den Quarantäneordner. Markus kann die Datei dort nicht mehr versehentlich öffnen. Er kann sie nun endgültig löschen oder dem Virenscanner überlassen. Antiviren-Programme prüfen im Hintergrund alle laufenden Aktivitäten, spüren Computerviren (z.b. Würmer, Trojaner) auf und blockieren oder löschen diese. Hinweis: In Windows 10 und Windows 11 ist mit dem Windows Defender bereits ein vollwertiges Antiviren-Programm integriert, das für Privatanwender völlig ausreichend ist. |
Anhänge an E-Mails (Attachments) |
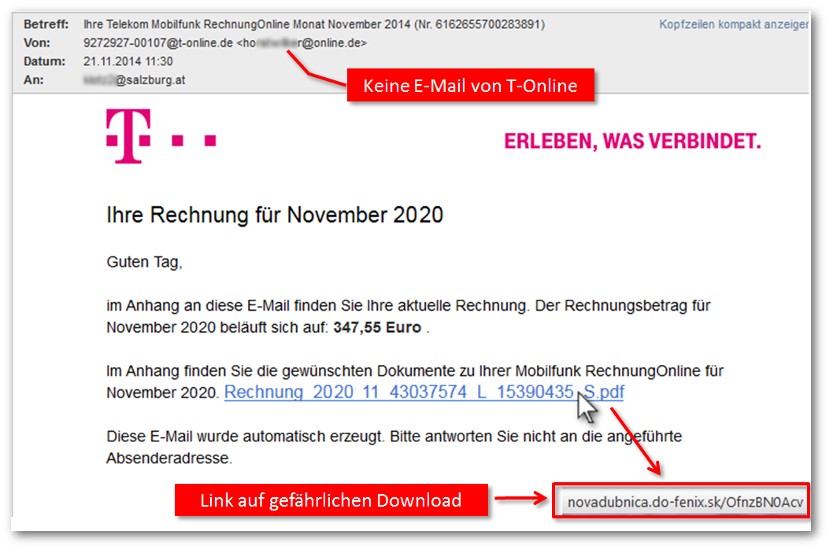
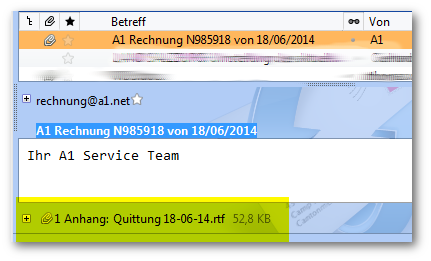
| E-Mail-Anhänge können gefährliche Malware enthalten. Beispiel: Herr Schober bekommt eine E-Mail – angeblich von seinem Telefonanbieter A1. Er öffnet den Anhang, woraufhin unbemerkt eine Malware (ein sogenanntes Backdoor-Programm) installiert wird. Bei der nächsten Online-Überweisung bemerkt er, dass automatisch versucht wird, einen hohen Geldbetrag auf ein fremdes Konto zu überweisen. Zum Glück bemerkt er den Betrug rechtzeitig und beendet die Online-Banking-Sitzung. Der Bankberater empfiehlt ihm die vollständige Neuinstallation des Rechners. |
 |
Authentifizierung |
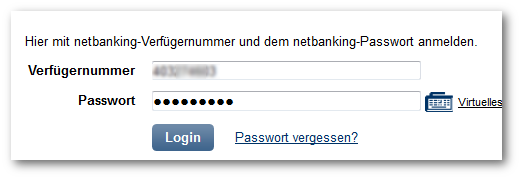
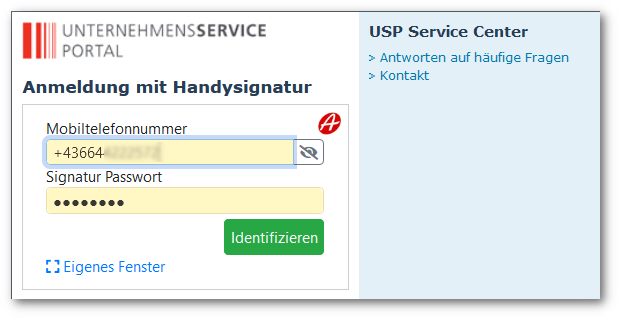
| Sichere Anmeldung bei sensiblen Online-Diensten Einfache Authentifizierung: Anna meldet sich bei einem Forum mit Benutzername und Passwort an. Zwei-Faktor-Authentifizierung (2FA): Bei ihrem Online-Banking reicht das Passwort nicht aus: Sie gibt ihr Passwort am PC ein und muss die Anmeldung zusätzlich auf ihrem Smartphone per Fingerabdruck (Biometrie) oder über die ID Austria freigeben. Die Authentifizierung stellt die Identität einer Person oder eines Benutzers sicher. Anmeldungen können erfolgen durch:
Wo man sich authentifizieren muss:
|
Autovervollständigen |
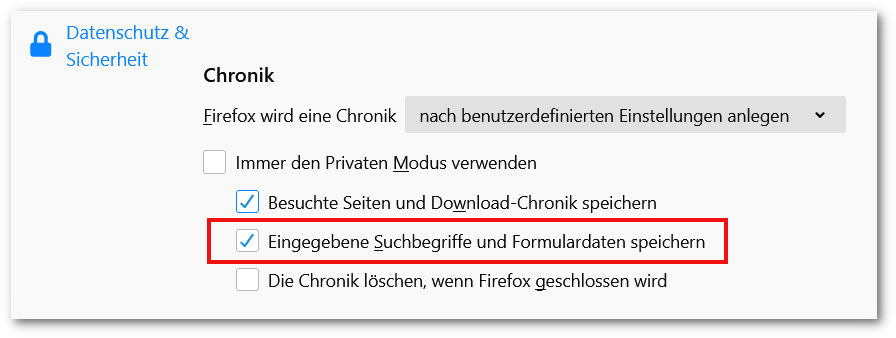
| Moderne Webbrowser speichern Formulareingaben wie Namen, Adressen oder E-Mail-Adressen automatisch, um spätere Eingaben zu erleichtern. Wichtiger Sicherheitshinweis: An öffentlichen Computern (z. B. in Schulen, Bibliotheken oder Internetcafés) sollte diese Autovervollständigung deaktiviert oder das Speichern bei Abfragen konsequent abgelehnt werden, um unbefugten Zugriff auf persönliche Daten zu verhindern.
Hier findest du zu diesem Thema Informationen für Firefox, Chrome und Edge |
Backdoor – (Hintertür) |
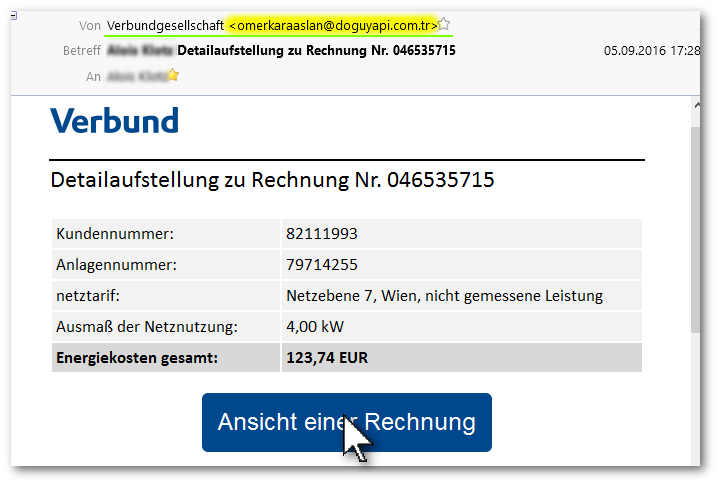
Praktisches Beispiel 1: Herr Schober erhält eine gefälschte Rechnung per E-Mail von seinem Mobilfunkanbieter. Er öffnet das angehängte Word-Dokument oder die PDF-Datei. Im Hintergrund wird unbemerkt eine Backdoor (ein Schadprogramm) installiert. Ein Angreifer kann nun aus der Ferne auf seinen PC zugreifen, Befehle ausführen und den Bildschirm mitlesen. Als Herr Schober sein Online-Banking öffnet, greift der Angreifer die Sitzung ab und leitet eine Überweisung um. Praktisches Beispiel 2: Ein Krimineller hat sich über eine Sicherheitslücke Zugang zum Laptop von Julia verschafft. Der Angreifer schaltet aus der Ferne unbemerkt Julias Webcam ein, fertigt Screenshots von ihren privaten Dokumenten an und zeichnet über einen mitinstallierten Keylogger alle Passwörter auf, die sie auf ihrer Tastatur eintippt. Julia bemerkt davon nichts, da ihr PC ganz normal weiterläuft. Als Backdoor bezeichnet man einen geheimen Zugang zu einem IT-System. Kriminelle (oder Geheimdienste) nutzen diesen Zugang, um von außen ohne Berechtigung auf ein Gerät zuzugreifen. Was Schadauswirkungen einer Backdoor sein können:
Weitere Informationen zu Backdoors finden sich auf Hoax-Infos – einer Seite der TU Berlin. |
Backup (Datensicherung) |
| Ein Backup ist eine Kopie von Daten, um diese bei Verlust, Beschädigung oder Manipulation wiederherstellen zu können. Beispiel: Herr K. möchte seine Daten vor Verlust durch Festplattendefekte, Viren oder versehentliches Löschen schützen. Er entscheidet sich für eine externe Festplatte mit automatischer Backup-Funktion. Immer wenn er die Festplatte per USB anschließt, werden aktuelle Kopien seiner Dateien gesichert. Mit einer externen Festplatte/SSD und dem kostenlosen Programm Veeam Agent Warum Backups unerlässlich sind:
Empfehlung: Backups sollten regelmäßig erstellt und an einem getrennten, sicheren Ort aufbewahrt werden (z. B. auf externen Datenträgern oder in einem gesicherten Cloud-Speicher). |
Biometrische Verfahren zur Authentifizierung |
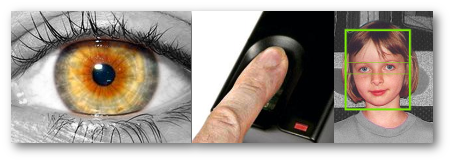 Biometrische Verfahren nutzen eindeutige körperliche Merkmale zur Authentifizierung. Typische Verfahren sind:
|
Botnetz |
Unbemerkte Nutzung fremder Computer für Cyberangriffe. Praktisches Beispiel: Der Heim-PC von Familie Meier wurde vor Monaten mit Schadsoftware infiziert. Der PC ist nun Teil eines weltweiten Botnetzes aus vielen infizierten Geräten. Während Familie Meier schläft, nutzt der Betreiber des Botnetzes ihren PC und ihren Internetanschluss, um taufende Spam-E-Mails zu versenden oder gemeinsam mit den anderen „Bot-Rechnern“ die Website einer Bank gezielt zu überlasten (DDoS-Angriff). Bots sind automatisierte Programme. Werden viele infizierte Computer zusammengeschaltet, spricht man von einem Botnetz. Die Betreiber von Botnetzen nutzen diese fremden Geräte meist ohne Wissen der Besitzer für:
|
Cookies und Tracking |
| Cookies sind kleine Textdateien, die beim Besuch einer Website auf dem Computer des Nutzers gespeichert werden. Sie enthalten Informationen über besuchte Seiten und Einstellungen. Anwendungsbereiche:
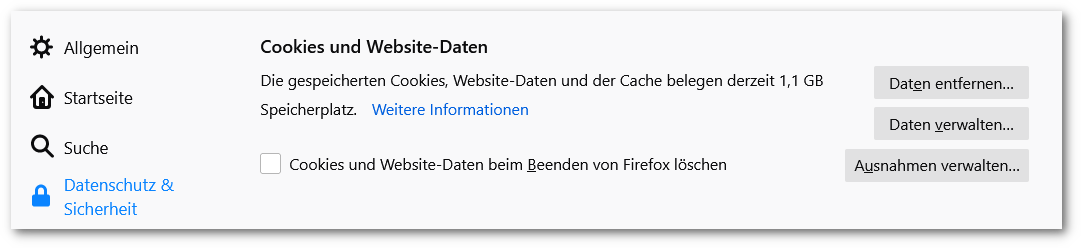
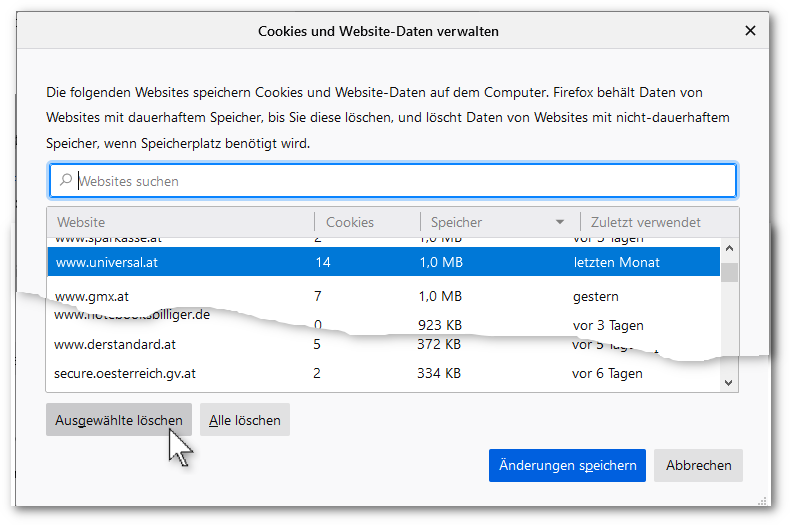
Beispiel für plattformübergreifendes Tracking (Drittanbieter-Cookie) Marc sucht auf einer Reise-Webseite nach Hotels in Wien. Danach besucht er eine Nachrichtenseite (z. B. derStandard.at oder ORF.at) und sieht dort plötzlich Werbebanner für genau diese Hotels in Wien. Warum passiert das? Hier werden Informationen über Website-Grenzen hinweg gesammelt und für personalisierte Werbung genutzt. Sind Cookies gefährlich?Cookies selbst sind nur reine Textdateien und können keine Viren oder Malware enthalten. Sie stellen jedoch ein Thema beim Schutz der Privatsphäre dar. In den Einstellungen des Webbrowsers lässt sich festlegen, wie Cookies gehandhabt werden. Alle Browser bieten Einstellungsmöglichkeiten für die Behandlung von Cookies – hier im Browser Firefox:
|
Dateien und Ordner verschlüsseln |
|
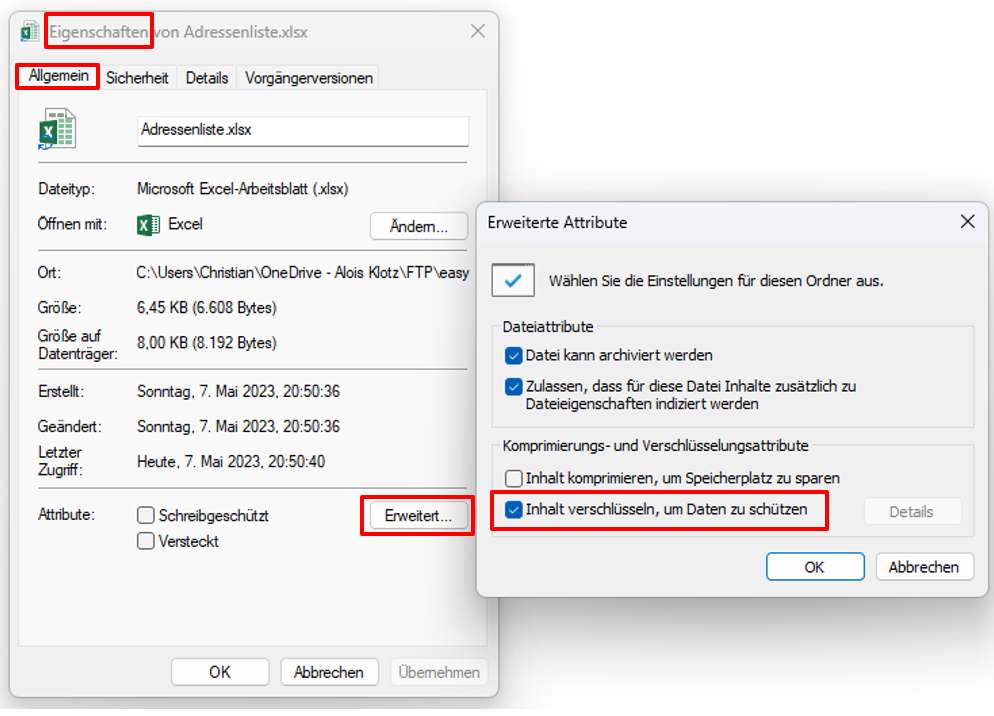 |
Dokument mit Kennwort speichern |
| Herr K. möchte ein Worddokument so speichern, dass es durch ein Passwort zum Öffnen geschützt ist. So funktioniert es in Word: Datei -> Informationen -> Mit Kennwort verschlüsseln… 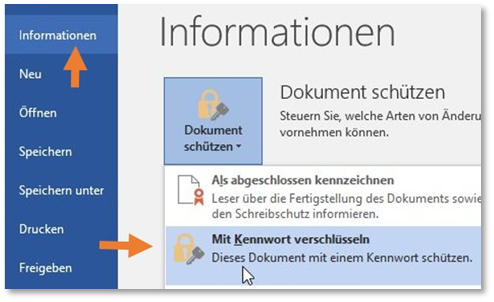 Auch mit Datei -> Speichern unter -> Tools -> Allgemeine Optionen kann ein Kennwort gesetzt werden: 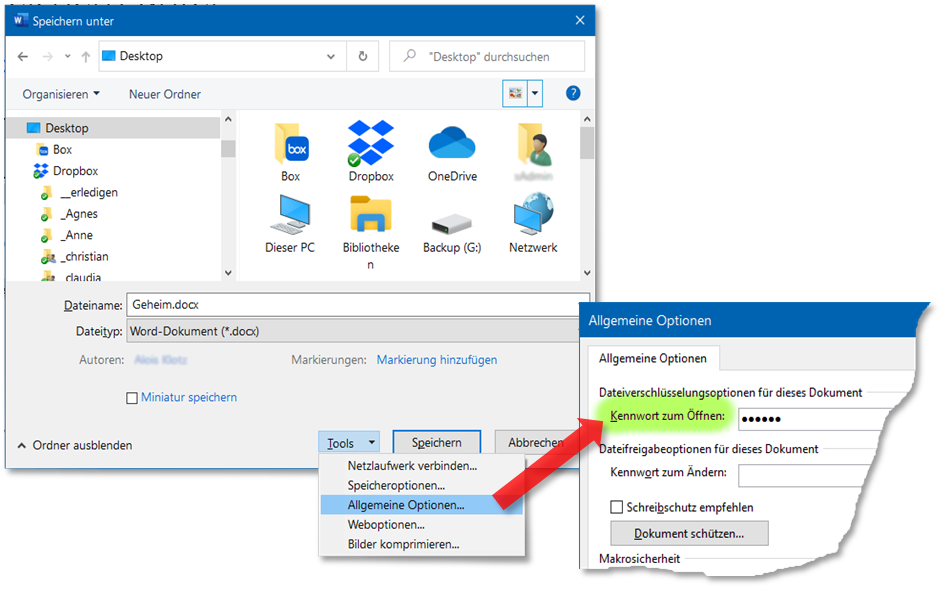 |
Identitätsdiebstahl |
| Beim Identitätsdiebstahl eignen sich Betrüger personenbezogene Daten (z. B. Name, Adresse, Geburtsdatum, Ausweisdaten) fremder Personen an. Mit diesen Daten tätigen sie Käufe, schließen Verträge ab oder begehen Straftaten im Namen des Opfers. Praktisches Beispiel: Der gefälschte Online-Einkauf Sarah entdeckt in ihrem Briefkasten eine Mahnung eines Online-Shops über 450 Euro für ein Smartphone, das sie nie bestellt oder erhalten hat. Wie kam es dazu? Der Betrüger legt im Online-Shop ein Konto mit Sarahs Daten an und wählt als Zahlungsart „Kauf auf Rechnung“. Als Lieferadresse gibt er eine Packstation oder eine leerstehende Nachbarwohnung an, um das Paket abzufangen. Die Folge: |
Information Diving |
 Darunterversteht man das gezielte Suchen nach vertraulichen Informationen im Müll (z. B. in Altpapiercontainern) oder auf unvollständig gelöschten, entsorgten Datenträgern. Schutzmaßnahmen:
|
Keylogger |
Bei der Kontrolle seines PCs wird festgestellt, dass ein Keylogger-Programm seine Passwörter an die Betrüger verschickt hat. |
Kindersicherung |
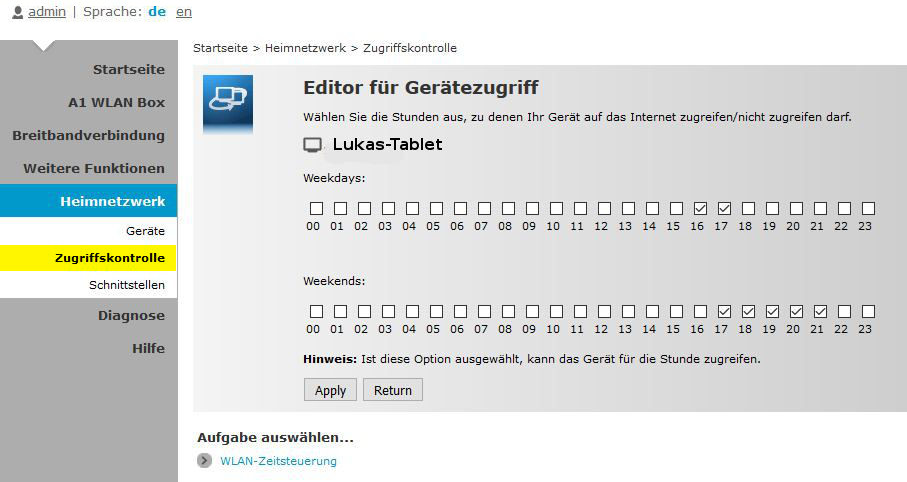
Kindersicherungs-Software dient dem Schutz von Kindern und Jugendlichen im digitalen Raum:
Einrichtung einer Kindersicherung in Windows 11.
|
Passwörter – Kriterien für hohe Sicherheit |
Nutzt ein Anwender dasselbe Passwort für mehrere Dienste, erlangen Kriminelle mit einem einzigen Datenleck Zugriff auf alle Konten. Regeln für sichere Passwörter:
|
Phishing |
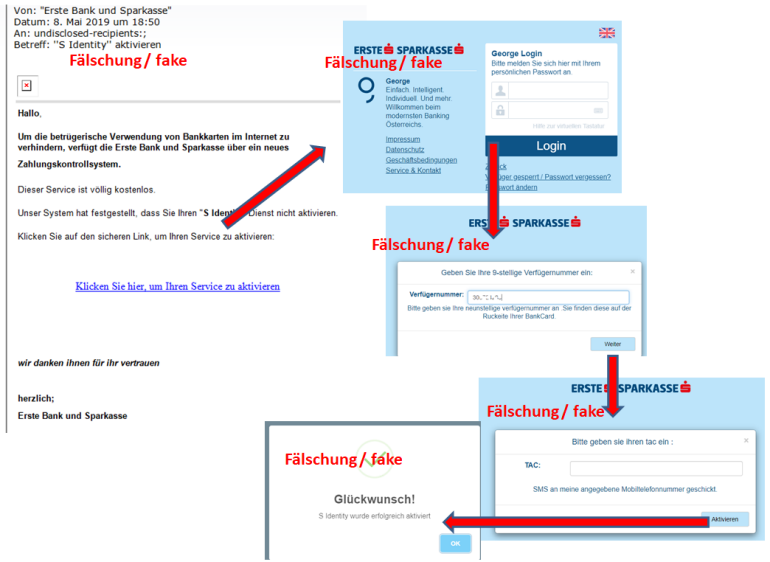
| Phishing bezeichnet den Versuch, über gefälschte E-Mails, Nachrichten oder Webseiten an sensible Daten (z. B. Zugangsdaten, Kreditkartennummern, Passwörter) zu gelangen oder Schadsoftware zu verbreiten. |
Beispiel für einen Internetbetrug: https://noe.orf.at/v2/news/stories/2705804/ |
Ransomware |
Ransomware ist Schadfrequenz-Software, die Dateien oder das gesamte System auf einem Computer verschlüsselt. Anschließend verlangen die Angreifer ein Lösegeld (Ransom) für die Freischaltung der Daten. Wichtig: Lösegeldzahlungen garantieren keine Wiederherstellung der Daten. Ein aktuelles, unbeschädigtes Backup ist der einzig zuverlässige Schutz vor den Folgen von Ransomware. |
Rootkit |
Die Kriminellen konnten nun beliebige Schadsoftware installieren und so beim Online-Banking Schaden anrichten. |
| Sichere Webseiten haben ein Digitales Zertifikat |
Sichere Webseiten erkennt man an der URL, die mit https beginnt: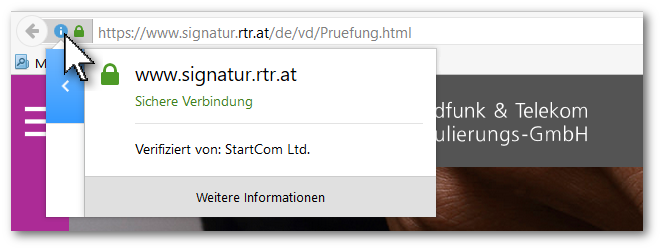 Sichere Webseiten haben ein digitales Zertifikat. Datenübertragungen zu sicheren Webseiten erfolgen verschlüsselt. |
Shoulder Surfing |
Marc ändert sofort das Passwort und kontrolliert die Wiederherstellungsinformationen wie Telefonnummer und zweite E-Mail-Adresse. Shoulder Surfing kann auch beim Abheben von Bargeld beim Bankomaten ein Problem sein! Man sollte beim Eingeben der Geheimzahl das Eingabefeld abdecken. |
Praktisches Beispiel 2: Skimming |
So funktionierte der Betrug: Herr lässt sein Konto sofort sperren. In Zukunft deckt er bei der Eingabe des PIN-Codes mit der zweiten Hand das Tastenfeld ab. Einen ausführlichen Bericht zu dieser auch noch jetzt aktuellen Betrugsmethode findet man auf heise.de. |
Praktisches Beispiel: Social Engineering |
Beispiel 1:
Beispiel 2:
Social Engineering ist eine verbreitete Methode zum Ausspionieren von vertraulichen Informationen. Um an vertrauliche Informationen zu gelangen, wird die Gutgläubigkeit, die Hilfsbereitschaft oder auch die Unsicherheit einer Person ausgenutzt. |
Arbeitsblätter, Übungsdateien und Onlineübungen
Digitale Grundbildung 
KI 
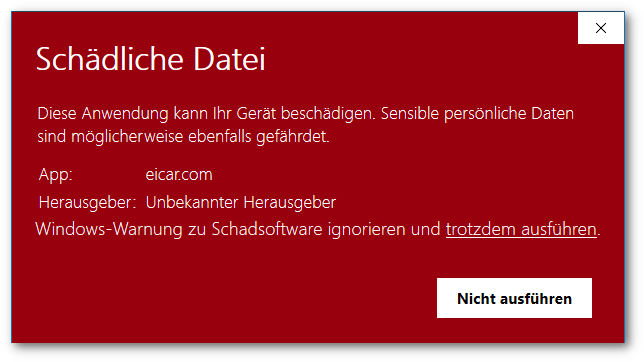
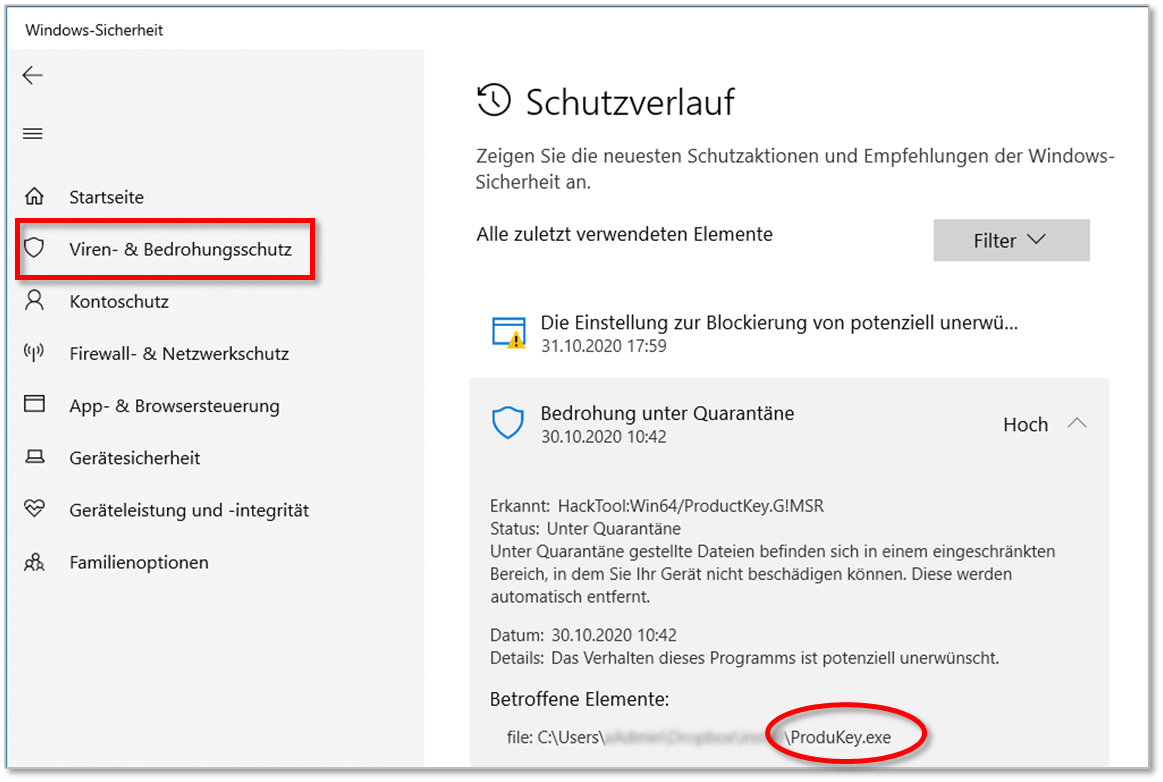 In Windows 10 und 11 ist ein Antivirenprogramm bereits dabei und für Privatanwender völlig ausreichend!